
AI może przyspieszyć analizę danych, pracę z dokumentacją, research czy przygotowanie fragmentów kodu. W projektach badawczo-rozwojowych pojawia się jednak dodatkowe pytanie: jak korzystać z tych możliwości, nie ujawniając przy okazji informacji, które stanowią know-how firmy?
Problem nie sprowadza się wyłącznie do danych osobowych. W projekcie B+R wrażliwe mogą być wyniki testów, parametry procesu, kod źródłowy, dokumentacja techniczna, informacje o planowanym wynalazku czy dane partnerów projektu.
Dlatego przed wysłaniem promptu nie wystarczy zadać pytania: „Czy to narzędzie AI jest bezpieczne?”. Trzeba sprawdzić jednocześnie rodzaj danych, środowisko, w którym są przetwarzane, konfigurację narzędzia oraz zasady obowiązujące w organizacji.
W praktyce bezpieczne korzystanie z AI w B+R zaczyna się więc nie od wyboru modelu, ale od ustalenia, jakie informacje można mu przekazać, na jakich zasadach i kto może podjąć taką decyzję.
Dlaczego dane z projektu B+R wymagają szczególnej ostrożności?
W typowej polityce bezpieczeństwa dużo uwagi poświęca się danym osobowym. W projektach badawczo-rozwojowych zakres informacji wymagających ochrony jest znacznie szerszy.
Poufne mogą być między innymi:
- nieopublikowane wyniki badań i testów,
- kod źródłowy,
- receptury i parametry technologiczne,
- dokumentacja konstrukcyjna,
- opis planowanego wynalazku,
- wyniki prób prototypu,
- dane klientów i partnerów,
- harmonogramy oraz budżety,
- dokumentacja objęta NDA,
- informacje pokazujące kierunek rozwoju produktu.
Usunięcie nazwiska, adresu e-mail czy nazwy firmy nie oznacza więc automatycznie, że materiał można bezpiecznie przekazać zewnętrznemu systemowi AI.
Przykładowo zestaw danych pozbawiony danych osobowych może nadal zawierać unikalny zestaw parametrów procesu, który pozwala odtworzyć sposób działania rozwiązania rozwijanego przez firmę.
Dlatego w projektach B+R ochrona danych powinna obejmować zarówno prywatność, jak i tajemnicę przedsiębiorstwa, własność intelektualną oraz technologiczne know-how.
Jeśli firma dopiero porządkuje założenia przedsięwzięcia, pomocnym punktem wyjścia może być również karta projetu B+R. Pozwala zebrać problem badawczy, zakres prac, dane, ryzyka i informacje, których nadal brakuje przed rozpoczęciem pracy nad dokumentacją.
Najpierw sklasyfikuj dane, dopiero później wybieraj narzędzie AI
Jedna uniwersalna reguła dotycząca AI zwykle nie wystarczy. Innego podejścia wymagają informacje opublikowane na stronie internetowej, a innego niepublikowane wyniki testów prototypu.
Dlatego przed rozpoczęciem pracy warto podzielić dane przynajmniej na trzy grupy.
Rodzaj danych | Przykład w projekcie B+R | Podejście do AI |
Publiczne | publikacje, materiały ze strony internetowej, opublikowane raporty | ryzyko związane z poufnością jest niewielkie, ale nadal trzeba respektować zasady organizacji i prawa do materiałów |
Wewnętrzne | robocze harmonogramy, prezentacje, ogólna dokumentacja projektu | korzystanie wyłącznie w środowiskach zatwierdzonych przez organizację |
Poufne / ściśle chronione | kod, wyniki badań, receptury, dokumentacja wynalazku, dane objęte NDA | wymagają dodatkowej oceny i środowiska dopuszczonego do przetwarzania takiego rodzaju informacji |
Sam status danych nie przesądza jeszcze, czy można użyć ich w AI.
Informację trzeba zestawić z drugim elementem: warunkami działania konkretnego narzędzia oraz jego konfiguracją.
Dopiero połączenie tych dwóch informacji pozwala odpowiedzieć na praktyczne pytanie: czy ten rodzaj danych może zostać użyty w tym konkretnym środowisku?
Zostaw swoje dane, oddzwonimy do Ciebie
Odpowiemy najszybciej jak to możliwe
Bezpieczeństwo zależy od warunków przetwarzania, a nie od samej nazwy narzędzia
Popularnym uproszczeniem jest podział na „niebezpieczne darmowe AI” i „bezpieczne wersje Enterprise”. W praktyce taka reguła może prowadzić do błędnych decyzji.
Przed dopuszczeniem konkretnego rozwiązania do pracy z materiałami projektowymi warto sprawdzić między innymi:
- w jakim celu dostawca może wykorzystywać przekazane dane,
- jakie ustawienia dotyczą wykorzystania danych są dostępne,
- jak długo przechowywane są treści,
- kto może mieć do nich dostęp,
- jakie mechanizmy kontroli administracyjnej zapewnia usługa,
- czy organizacja może zarządzać kontami użytkowników,
- jakie możliwości logowania i audytu są dostępne,
- w jakim środowisku dane są przetwarzane,
- jakie warunki wynikają z umowy zawartej z dostawcą.
Dlatego samo stwierdzenie, że firma używa „wersji biznesowej” konkretnego modelu, nie powinno jeszcze oznaczać zgody na przekazywanie mu dowolnej dokumentacji B+R.
O dopuszczeniu narzędzia powinny decydować rzeczywiste warunki usługi, konfiguracja oraz polityka organizacji.
To szczególnie istotne w przypadku projektów realizowanych wspólnie z klientami, uczelniami, konsorcjantami czy podwykonawcami. Firma może bowiem dysponować informacją, której sama nie ma prawa przekazać kolejnemu podmiotowi bez dodatkowej zgody.
Minimalizacja danych: AI nie musi znać całego projektu
Jedną z najprostszych metod ograniczania ryzyka jest minimalizacja danych.
Zasada jest prosta: model powinien otrzymać tylko tyle informacji, ile rzeczywiście potrzebuje do wykonania zadania.
- jeżeli celem jest sprawdzenie formuły obliczeniowej, AI nie musi otrzymywać całej dokumentacji technologii.
- jeżeli trzeba poprawić fragment kodu, nie zawsze konieczne jest przekazywanie kompletnego repozytorium.
- jeżeli model ma uporządkować wyniki badania, warto najpierw sprawdzić, które kolumny i parametry są rzeczywiście potrzebne.
Im mniej niepotrzebnego kontekstu opuszcza kontrolowane środowisko projektu, tym łatwiej zarządzać ryzykiem.
1. Usuń informacje zbędne dla zadania
Przed wprowadzeniem materiału zadaj sobie pytanie:
Które informacje model faktycznie musi znać, żeby odpowiedzieć?
Zamiast całego raportu można przekazać wybrany fragment. Zamiast pełnego opisu technologii – dane potrzebne do konkretnego obliczenia.
2. Stosuj maskowanie i pseudonimizację
Nazwy projektów, klientów, pracowników czy partnerów można zastępować neutralnymi oznaczeniami.
Przykładowo zamiast:
„Firma Alfa testuje materiał X w instalacji klienta Y”
można zastosować:
„Podmiot A testuje materiał B w środowisku C”.
To jednak dopiero pierwszy poziom ochrony.
Jeśli pozostałe informacje np. charakterystyczne parametry techniczne pozwalają rozpoznać technologię, samo usunięcie nazwy firmy nie zabezpiecza know-how.
3. Abstrahuj problem
Czasem najbezpieczniejszym rozwiązaniem jest oderwanie pytania od szerszego kontekstu projektu.
Zamiast prosić model o przeanalizowanie kompletnego procesu technologicznego, można wydzielić:
- problem matematyczny,
- strukturę danych,
- fragment algorytmu,
- ogólny mechanizm,
- syntetyczny przykład o takich samych właściwościach.
AI nadal pomaga rozwiązać zadanie, ale nie otrzymuje pełnej wiedzy o rozwiązaniu rozwijanym przez firmę.
4. Korzystaj z danych syntetycznych, kiedy nie potrzebujesz rzeczywistych
Do testowania promptu, automatyzacji czy sposobu prezentowania odpowiedzi często wystarczy przykładowy zestaw danych.
Dopiero gdy proces zostanie sprawdzony, można ocenić, czy i w jakim środowisku potrzebne jest wykorzystanie rzeczywistych informacji.
Co można, a czego nie należy przekazywać do AI?
Nie istnieje uniwersalna lista obowiązująca każdą organizację. Można jednak stworzyć prostą matrycę, która pomaga użytkownikowi zatrzymać się przed wysłaniem informacji.
Zwykle najmniej problematyczne są:
- dane już publicznie dostępne,
- informacje przygotowane specjalnie do publikacji,
- dane syntetyczne,
- abstrakcyjne przykłady,
- odpowiednio zminimalizowane materiały pozbawione informacji poufnych.
Dodatkowej oceny powinny wymagać:
- nieopublikowane wyniki badań,
- pełne raporty z testów,
- dokumentacja techniczna,
- kod źródłowy,
- receptury,
- szczegółowe parametry procesu,
- dokumentacja planowanego wynalazku,
- materiały objęte NDA,
- dane klientów i konsorcjantów,
- kompletne wnioski o dofinansowanie,
- dokumenty finansowe i umowy.
Nie oznacza to, że każdej z tych informacji zawsze nie wolno wykorzystywać w systemach AI.
Oznacza natomiast, że pracownik nie powinien samodzielnie zakładać, że może je przekazać do dowolnego narzędzia.
Właśnie tutaj potrzebne są firmowe reguły.
Zostaw swoje dane, oddzwonimy do Ciebie
Odpowiemy najszybciej jak to możliwe
Bezpieczne korzystanie z AI wymaga procesu, a nie tylko zakazu
Najprostsza polityka mogłaby brzmieć: „nie używamy AI do danych firmowych”.
Problem w tym, że taki zakaz nie zawsze eliminuje korzystanie z narzędzi. Może jedynie sprawić, że pracownicy zaczną robić to poza kontrolowanym środowiskiem.
Tak powstaje Shadow AI – korzystanie z narzędzi AI bez wiedzy i zatwierdzenia organizacji.
Inżynier może przykładowo wkleić fragment kodu do prywatnego konta, bo chce szybko znaleźć błąd. Osoba przygotowująca dokumentację może przesłać część raportu do publicznego czatu, żeby poprawić styl tekstu.
Najczęściej nie wynika to ze złej intencji. Problemem jest brak jasnej odpowiedzi na pytanie: z czego pracownik może korzystać zamiast tego?
Dlatego polityka AI powinna obejmować nie tylko ograniczenia.
Lista zatwierdzonych narzędzi
Pracownik powinien wiedzieć:
- z jakich systemów może korzystać,
- dla jakich rodzajów danych,
- przy jakich zastosowaniach,
- na jakim koncie i w jakiej konfiguracji.
Procedura wyjątków
Potrzebna jest również jasna ścieżka na sytuację, gdy zespół chce:
- przetestować nowe narzędzie,
- zintegrować AI z repozytorium,
- użyć dokumentacji o wyższym poziomie poufności,
- uruchomić nowy model,
- połączyć system AI z firmową bazą wiedzy.
Zamiast nieformalnej decyzji pracownika powinno istnieć określone miejsce, w którym można takie zastosowanie zgłosić i ocenić.
Odpowiedzialność użytkownika
Techniczne zabezpieczenia nie zastępują świadomego użytkownika.
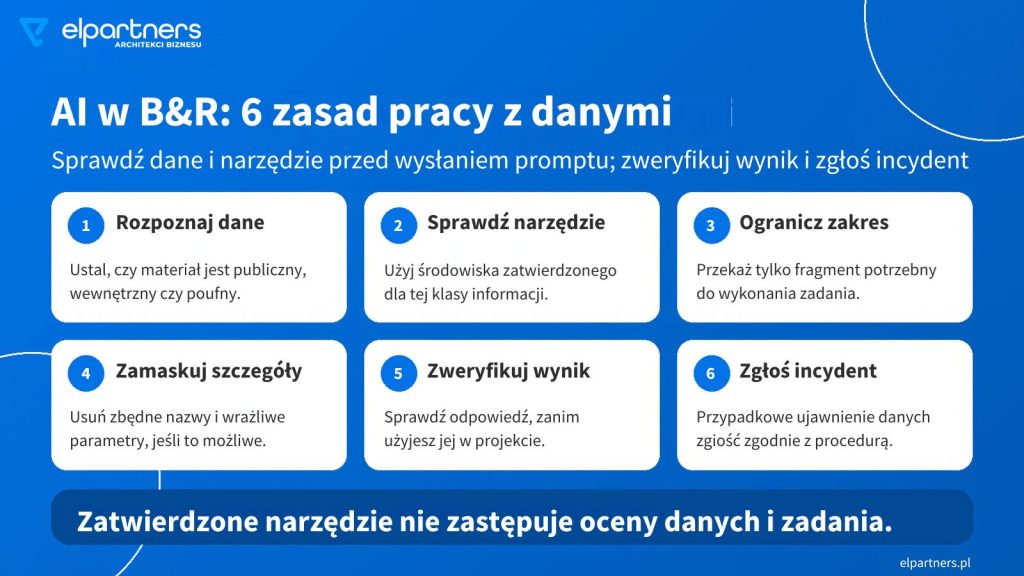
Osoba pracująca z AI powinna przed przesłaniem materiału:
- rozpoznać jego klasę,
- sprawdzić, czy używa zatwierdzonego narzędzia,
- ograniczyć zakres przekazywanych informacji,
- zamaskować dane, które nie są potrzebne,
- zweryfikować wygenerowaną odpowiedź,
- zgłosić przypadkowe ujawnienie informacji.
Takie podejście pozwala korzystać z AI operacyjnie bez budowania złudnego przekonania, że samo wdrożenie jednego zabezpieczenia rozwiązuje cały problem.
Co zrobić, gdy poufne dane trafią do niewłaściwego narzędzia?
Błędu użytkownika nie można całkowicie wyeliminować. Firma powinna więc wiedzieć również, co zrobić po incydencie.
Jeżeli pracownik przypadkowo przekazał systemowi informacje, których nie powinien, pierwszym krokiem nie powinno być ukrywanie zdarzenia.
Warto:
- ustalić dokładnie, jakie dane zostały przekazane,
- sprawdzić, z jakiego narzędzia i konta skorzystano,
- zapisać czas oraz zakres zdarzenia,
- powiadomić osobę odpowiedzialną za bezpieczeństwo lub projekt,
- sprawdzić dostępne mechanizmy usunięcia danych i zasady ich retencji,
- ocenić, czy zdarzenie dotyczy danych partnera, NDA, tajemnicy przedsiębiorstwa lub własności intelektualnej,
- udokumentować incydent i wprowadzić działania ograniczające ryzyko jego powtórzenia.
Dalsze kroki zależą od rodzaju informacji, obowiązujących umów, zastosowanego narzędzia i okoliczności konkretnego projektu.
AI, know-how i planowany patent
Szczególnej uwagi wymagają informacje dotyczące rozwiązania, które firma może w przyszłości chcieć chronić.
Jednym z podstawowych warunków uzyskania patentu jest nowość rozwiązania. Dlatego przed publicznym ujawnieniem szczegółów wynalazku trzeba zachować ostrożność.
Nie oznacza to jednak, że każde wprowadzenie informacji do systemu AI automatycznie oznacza publiczne ujawnienie wynalazku i utratę możliwości jego ochrony.
Ocena zależy m.in. od tego:
- komu informacja została udostępniona,
- na jakich warunkach,
- jakie zasady poufności obowiązują,
- w jaki sposób dostawca przetwarza dane,
- czy osoby trzecie mogą uzyskać do nich dostęp.
Dlatego w przypadku materiałów mających znaczenie dla planowanej ochrony patentowej nie warto opierać decyzji na ogólnych zapewnieniach dotyczących narzędzia. Przed przekazaniem takich informacji należy zweryfikować zasady ich przetwarzania, a w razie potrzeby skonsultować sposób postępowania ze specjalistą.
Podobna ostrożność jest potrzebna przy opisywaniu zakresu prac badawczo-rozwojowych. Jeżeli zespół przygotowuje projekt do finansowania, warto wcześniej prawidłowo rozdzielić badania przemysłowe i eksperymentalne prace rozwojowe – również po to, aby dokumentacja odzwierciedlała rzeczywisty charakter działań zespołu.
Dokumentuj sposób wykorzystania AI w projekcie B+R
Wprowadzenie AI do procesu badawczo-rozwojowego nie powinno powodować, że później nikt nie potrafi wyjaśnić, gdzie i w jaki sposób narzędzie zostało wykorzystane.
W zależności od charakteru projektu warto móc ustalić:
- z jakiego narzędzia korzystał zespół,
- do czego było wykorzystywane,
- jakie klasy danych były przetwarzane,
- czy zastosowanie zostało wcześniej zatwierdzone,
- jaki był wkład człowieka,
- w jaki sposób sprawdzano rezultat,
- kto zaakceptował efekt przed dalszym wykorzystaniem.
Nie chodzi o dokumentowanie każdego pojedynczego promptu.
Chodzi o zachowanie przejrzystego sposobu pracy, szczególnie gdy rezultat AI trafia później do dokumentacji technicznej, raportu, kodu albo materiałów związanych z finansowaniem projektu.
Jeżeli organizacja dopiero przygotowuje projekt do pozyskania wsparcia, warto równolegle monitorować aktualne konkursy na dotacje. Dla projektów badawczo-rozwojowych jednym z istotnych instrumentów pozostaje również Ścieżka SMART 2026.
Samo wykorzystanie AI nie przesądza oczywiście o kwalifikowalności projektu lub wydatku. Każdorazowo znaczenie mają warunki konkretnego instrumentu oraz rzeczywisty zakres prowadzonych prac.
Pięć pytań przed wysłaniem promptu
Złożoną politykę bezpieczeństwa można na poziomie użytkownika sprowadzić do krótkiej kontroli przed rozpoczęciem pracy.
1. Jaką klasę mają dane?
Czy są publiczne, wewnętrzne czy poufne?
2. Czy mogę wykorzystać je w tym narzędziu?
Nie „czy AI jest bezpieczne”, ale czy konkretna konfiguracja i konto są zatwierdzone dla tego rodzaju danych.
3. Czy mogę przekazać mniej?
Usuń wszystko, czego model nie potrzebuje.
4. Czy mogę ukryć kontekst projektu?
Zastąp dane, parametry i nazwy symbolami lub pracuj na syntetycznym przykładzie.
5. Czy potrzebuję dodatkowej zgody?
Jeżeli materiał obejmuje know-how, informacje partnera, NDA, planowany wynalazek lub inne szczególnie chronione dane, nie podejmuj decyzji wyłącznie na podstawie własnej oceny.
Taki prosty filtr pozwala zatrzymać wiele ryzykownych sytuacji jeszcze przed wysłaniem informacji.
FAQ – bezpieczne korzystanie z AI w projektach B+R
1. Czy mogę przesłać do AI cały wniosek o dofinansowanie?
Nie powinno się robić tego automatycznie. Wniosek może zawierać budżet, dane partnerów, harmonogram, opis technologii oraz informacje o przewadze rozwiązania. Najpierw trzeba ustalić klasę informacji oraz sprawdzić, czy konkretne środowisko AI zostało dopuszczone do ich przetwarzania.
Często lepszym rozwiązaniem jest przekazanie jedynie fragmentu potrzebnego do wykonania konkretnego zadania.
2. Czy anonimizacja wystarczy, aby bezpiecznie wykorzystać dokumentację B+R?
Nie zawsze. Usunięcie nazw osób i firm chroni tylko część informacji. Pozostałe dane mogą nadal zdradzać recepturę, sposób działania rozwiązania, wyniki badań lub charakterystyczne parametry technologiczne.
Dlatego obok anonimizacji ważne są minimalizacja, maskowanie i ograniczanie kontekstu.
3. Czy plan Enterprise automatycznie pozwala przetwarzać poufne informacje?
Nie należy przyjmować takiego założenia.
Przed dopuszczeniem poufnych informacji trzeba zweryfikować konkretną usługę, warunki umowne, ustawienia, zasady wykorzystania i retencji danych oraz wewnętrzną politykę organizacji.
4. Czy firma powinna całkowicie zabronić używania AI w projektach B+R?
Niekoniecznie. Całkowity zakaz może prowadzić do niekontrolowanego Shadow AI, jeżeli pracownicy nadal będą sięgać po narzędzia prywatnie.
Lepszym rozwiązaniem jest jasne określenie narzędzi, zastosowań i rodzajów danych, które są dozwolone, oraz stworzenie procedury dla zastosowań wymagających dodatkowej oceny.
AI może przyspieszyć projekt B+R, jeśli najpierw ustalisz zasady pracy z danymi
AI nie musi być przeciwieństwem bezpieczeństwa.
Ryzyko rośnie przede wszystkim wtedy, gdy organizacja nie wie, jakie informacje pracownicy przekazują modelom, z jakich narzędzi korzystają i według jakich zasad podejmują decyzje.
Dlatego przed szerszym wykorzystaniem AI w projekcie B+R warto uporządkować kilka podstaw:
- klasyfikację danych,
- listę dopuszczonych środowisk,
- zasady minimalizacji i maskowania,
- odpowiedzialność użytkowników,
- ścieżkę akceptacji wyjątków,
- sposób postępowania po incydencie,
- dokumentowanie istotnych zastosowań AI.
Dzięki temu narzędzia AI mogą rzeczywiście wspierać zespół – bez założenia, że każdy dokument można po prostu wkleić do modelu.
Jeżeli jednocześnie przygotowujesz projekt do pozyskania finansowania, warto potraktować bezpieczeństwo danych jako jeden z elementów dobrze uporządkowanego procesu B+R: obok prawidłowego zdefiniowania problemu, zakresu prac, harmonogramu, budżetu oraz dokumentacji.
Elpartners wspiera firmy w przygotowaniu projektów badawczo-rozwojowych i dokumentacji związanej z pozyskiwaniem finansowania. Z kolei na praktycznym szkoleniu „Jak napisać projekt badawczo-rozwojowy z zastosowaniem AI?” uczestnicy pracują również nad wykorzystaniem AI, promptami oraz zasadami bezpieczeństwa danych w pracy projektowej.
Zostaw swoje dane, oddzwonimy do Ciebie
Odpowiemy najszybciej jak to możliwe


